 Simone
system.exe
的有关信息介绍如下: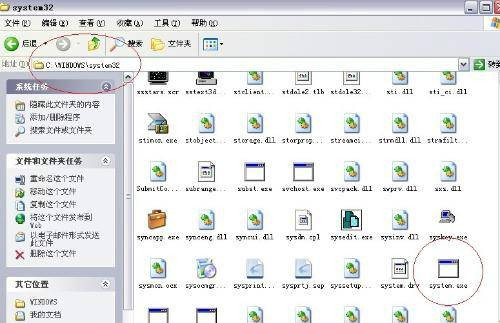
system.exe是一种后门木马病毒,主要用于窃取敏感信息及实施远程控制,常伪装为系统进程运行。其主要变种包括Backdoor.bifrose、Troj_adware.mopo以及“高音C变种”(TrojanDownloader.Hicy.b)等 ,属于后门蠕虫木马类别,与GAOBOTAO、灰鸽子等病毒存在关联。
该病毒通过修改注册表创建系统服务实现自启动,并将systemKey.DLL、system_HOOK.DLL等模块注入进程运行,具备键盘记录功能以窃取账号密码。部分变种会植入广告弹窗模块,通过MOPO程序推送广告,或作为木马下载器连接指定地址下载其他恶意程序。其传播方式包括在硬盘根目录生成autorun.inf和system.exe文件,并在回收站中隐藏病毒副本,也可通过存储设备进行传播 。查杀方法涉及终止进程、删除相关文件、清理注册表项及启动项等操作,建议使用SREng等工具辅助识别病毒路径。
想要了解更多“system.exe”的信息,请点击:system.exe百科